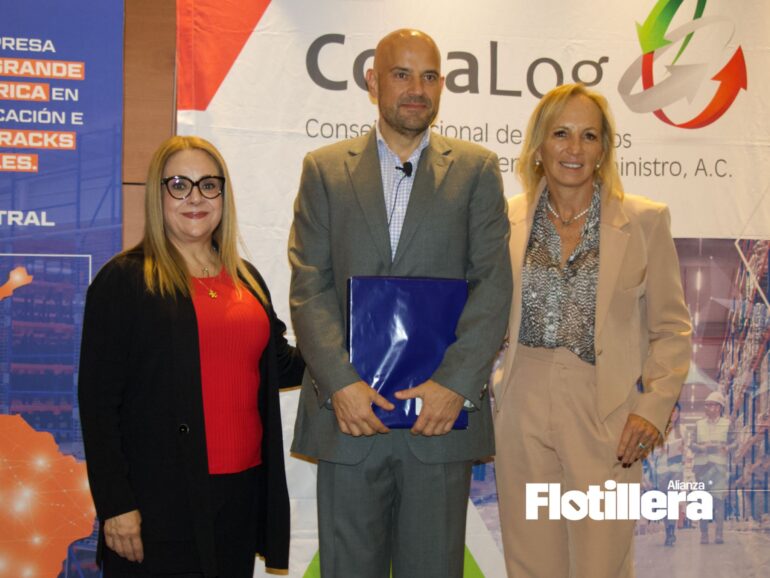
Los ciberataques se han convertido en una amenaza para las operaciones de transporte y logística, pues mediante la suplantación de identidad, el robo de cuentas y el uso de archivos maliciosos, los delincuentes pueden intervenir procesos de carga, desviar mercancías y comprometer información empresarial. Así lo advirtió Manuel Rivera, Fundador y CEO de NEKT Group, durante la conferencia ‘Ciberseguridad. Hackear tu cadena de suministro es más fácil de lo que crees’, organizada por el Consejo Nacional de Ejecutivos en Logística y Cadena de Suministro (ConaLog).
El especialista advirtió que ninguna empresa está exenta de sufrir un ataque digital y señaló que los delincuentes buscan principalmente cuatro activos: dinero, reputación, información y capacidad operativa. Además, destacó que la ciberdelincuencia se ha convertido en una industria altamente rentable, con pérdidas globales estimadas en 10.6 billones de dólares durante 2025.
Para ilustrar estos riesgos, compartió el caso de dos tractocamiones que transportaban tequila desde Jalisco hacia Pensilvania, Estados Unidos. En noviembre de 2024, los operadores recibieron correos, videos y señales GPS que aparentemente confirmaban el recorrido. Sin embargo, toda esa información había sido falsificada. Mientras el centro de monitoreo seguía el trayecto simulado, la mercancía era trasladada a una bodega en Los Ángeles.
Rivera explicó que este tipo de delitos aprovecha la suplantación de identidad y el acceso ilegal a cuentas de transportistas. Una modalidad comienza con ofertas falsas de carga en plataformas digitales. Posteriormente, los delincuentes envían archivos maliciosos para obtener acceso al correo electrónico de las empresas. Una vez dentro, pueden hacerse pasar por transportistas legítimos y gestionar recolecciones fraudulentas.
Cuando te distraes, me convierto en ti y entonces puedo acceder a tu cadena de suministro”, advirtió.
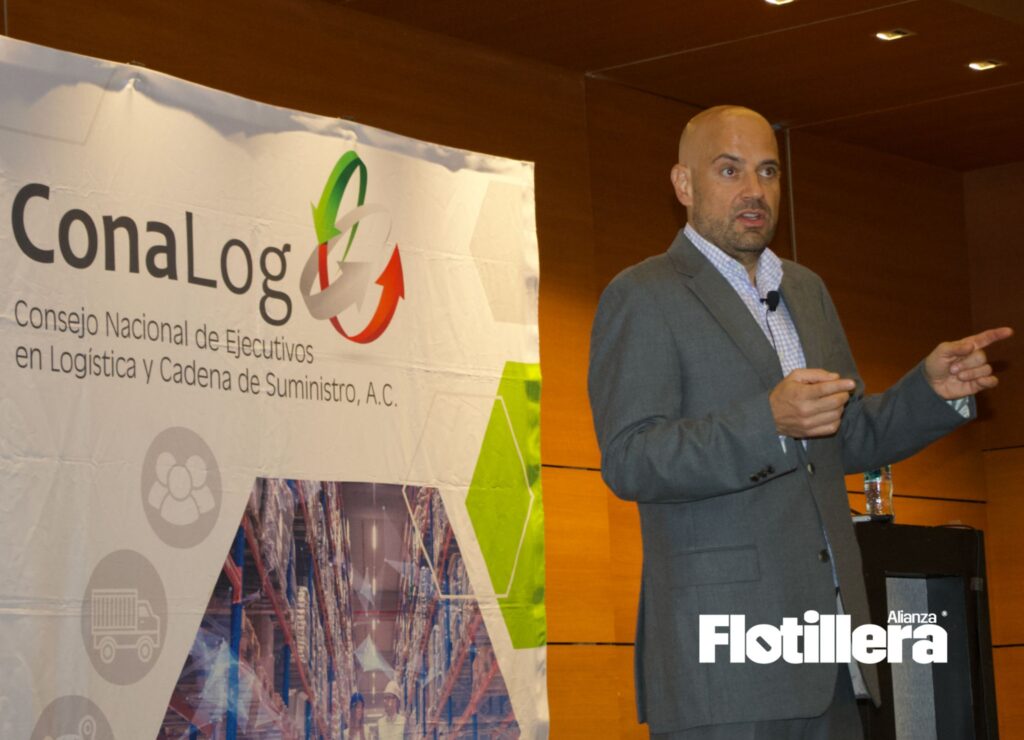 Manuel Rivera, Fundador y CEO de NEKT Group.
Se requieren políticas preventivas
Entre las amenazas más frecuentes también mencionó la doble intermediación, los cambios fraudulentos de cuentas bancarias, las órdenes urgentes de directivos y la falsificación de sistemas de rastreo.
Asimismo, advirtió que la inteligencia artificial facilita estas operaciones mediante la clonación de voces, videos y correos electrónicos. Incluso, señaló que tres segundos de audio pueden ser suficientes para reproducir una voz de manera convincente.
El fundador de NEKT Group también alertó sobre los ataques a sistemas de control industrial. La creciente automatización conecta instalaciones, equipos de refrigeración y sistemas logísticos a redes digitales.
Esta interconexión amplía los puntos vulnerables. Como ejemplo, mencionó ataques contra sistemas de refrigeración de supermercados europeos, donde los delincuentes consiguieron alterar remotamente su funcionamiento.
Ante este panorama, Rivera planteó tres pilares para fortalecer la prevención: políticas y procedimientos, plataformas tecnológicas y personal especializado que supervise continuamente las operaciones.
Además, recomendó realizar pruebas de penetración o pen testing. Estos ejercicios permiten identificar vulnerabilidades en correos, redes, servidores, dispositivos y sistemas de rastreo antes de que sean aprovechadas por terceros.
Es importante que nuestros correos tengan filtros para que no entre nada que pueda ser falso”, subrayó.
Tecnología: pieza clave para transformar las operaciones logísticas